深度文章出海增长
出海建站必备:用 Cloudflare Zero Trust 给内部后台加一道登录保护
出海建站必备:用 Cloudflare Zero Trust 给内部加一道登录保护
2026年7月31日
彭少
10 分钟阅读
来源:content-hub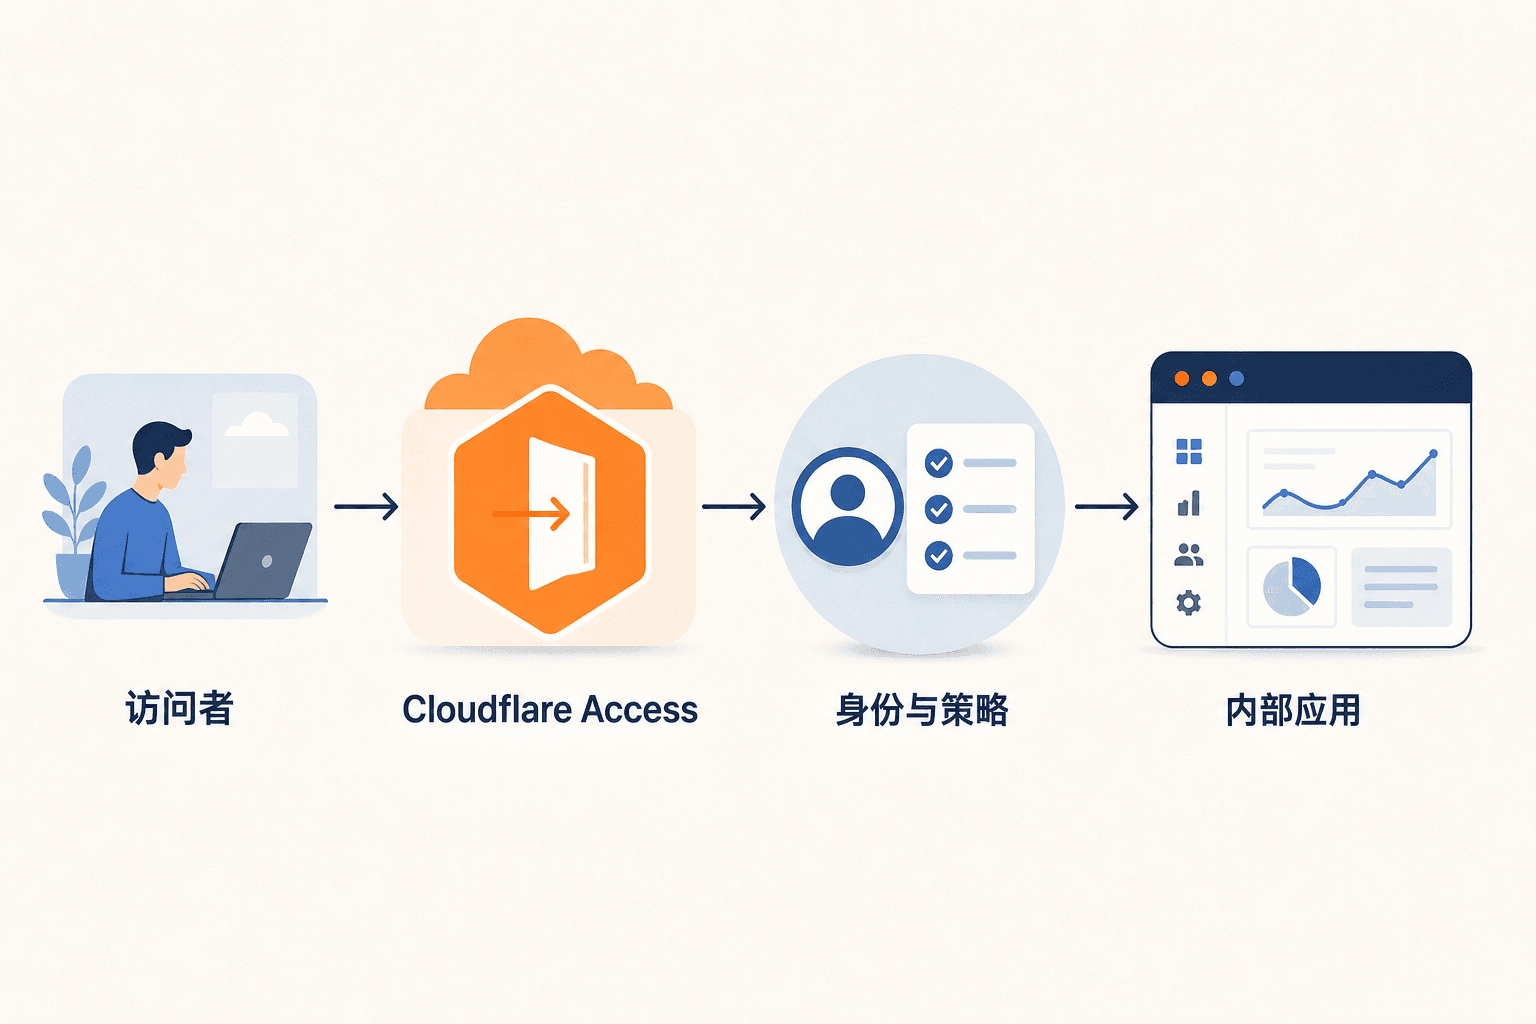
出海建站必备:用 Cloudflare Zero Trust 给内部加一道登录保护
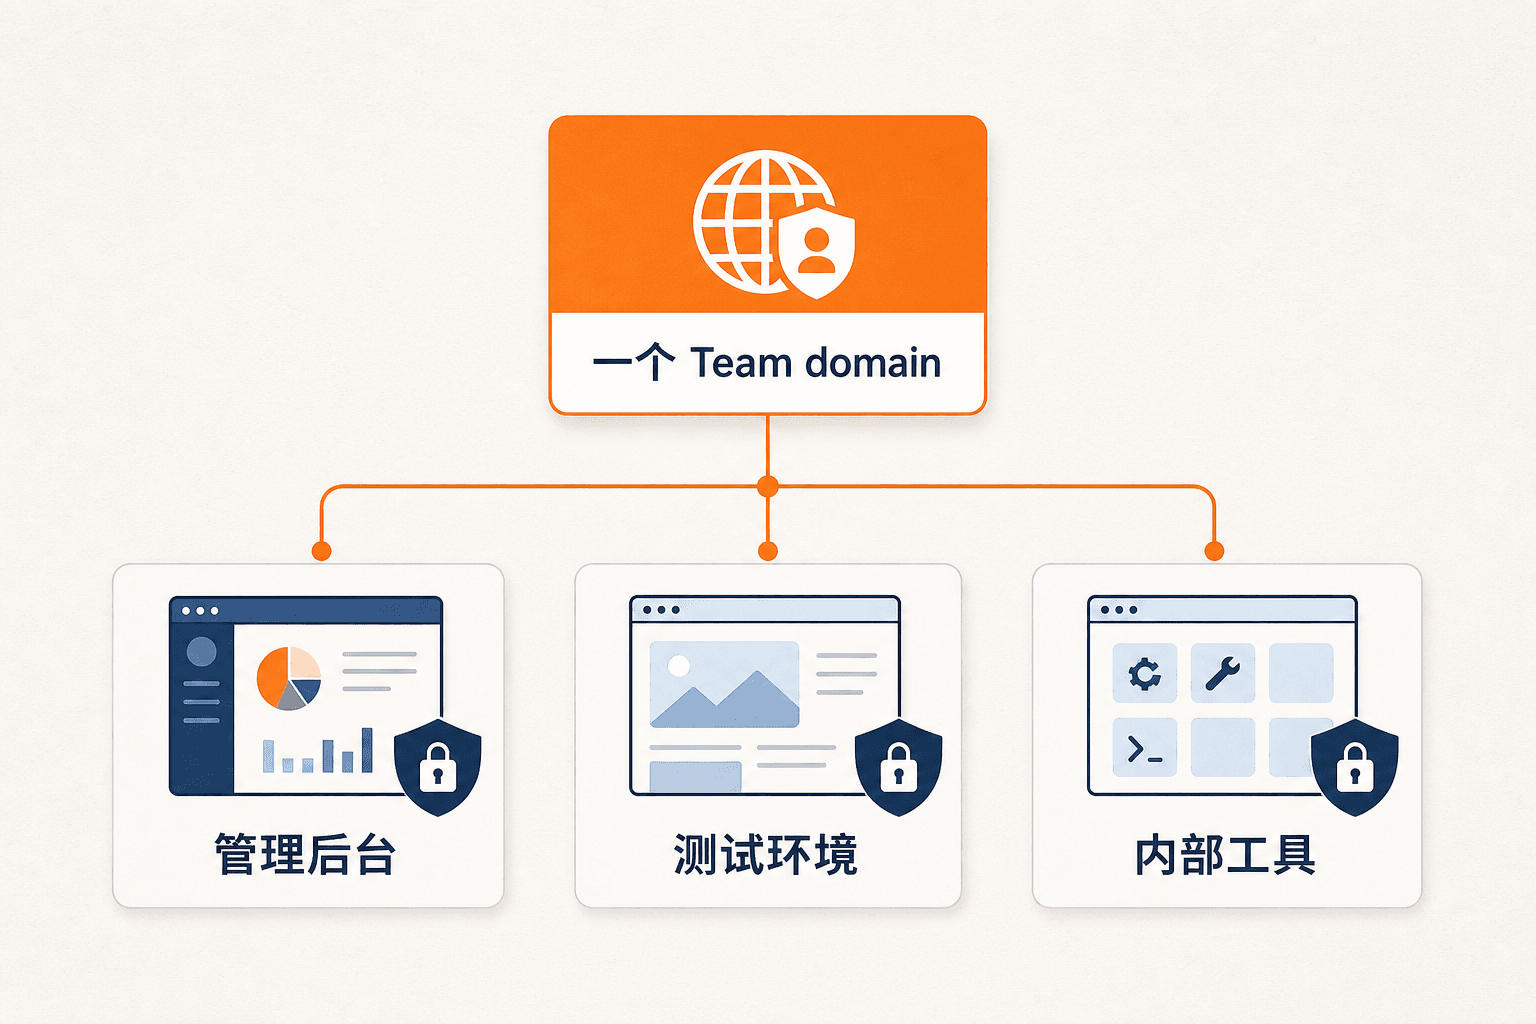
做出海产品,会有一些不希望公开访问的页面,比如管理后台、内部数据面板、测试环境和临时运营工具。
这些页面虽然没有对外宣传,但只要能从公网访问,就有可能被扫描工具发现。
Cloudflare Zero Trust 提供了一个轻量方案。它可以在请求进入网站之前增加一层身份验证,只有符合规则的成员才能继续访问后面的应用。
对于人数不多的出海团队,免费版已经能覆盖不少内部工具。
Cloudflare Zero Trust 是什么
Cloudflare Zero Trust 是 Cloudflare One 平台中的一组安全能力,包含身份访问控制、私有网络连接、DNS 和 Web 流量过滤等功能。
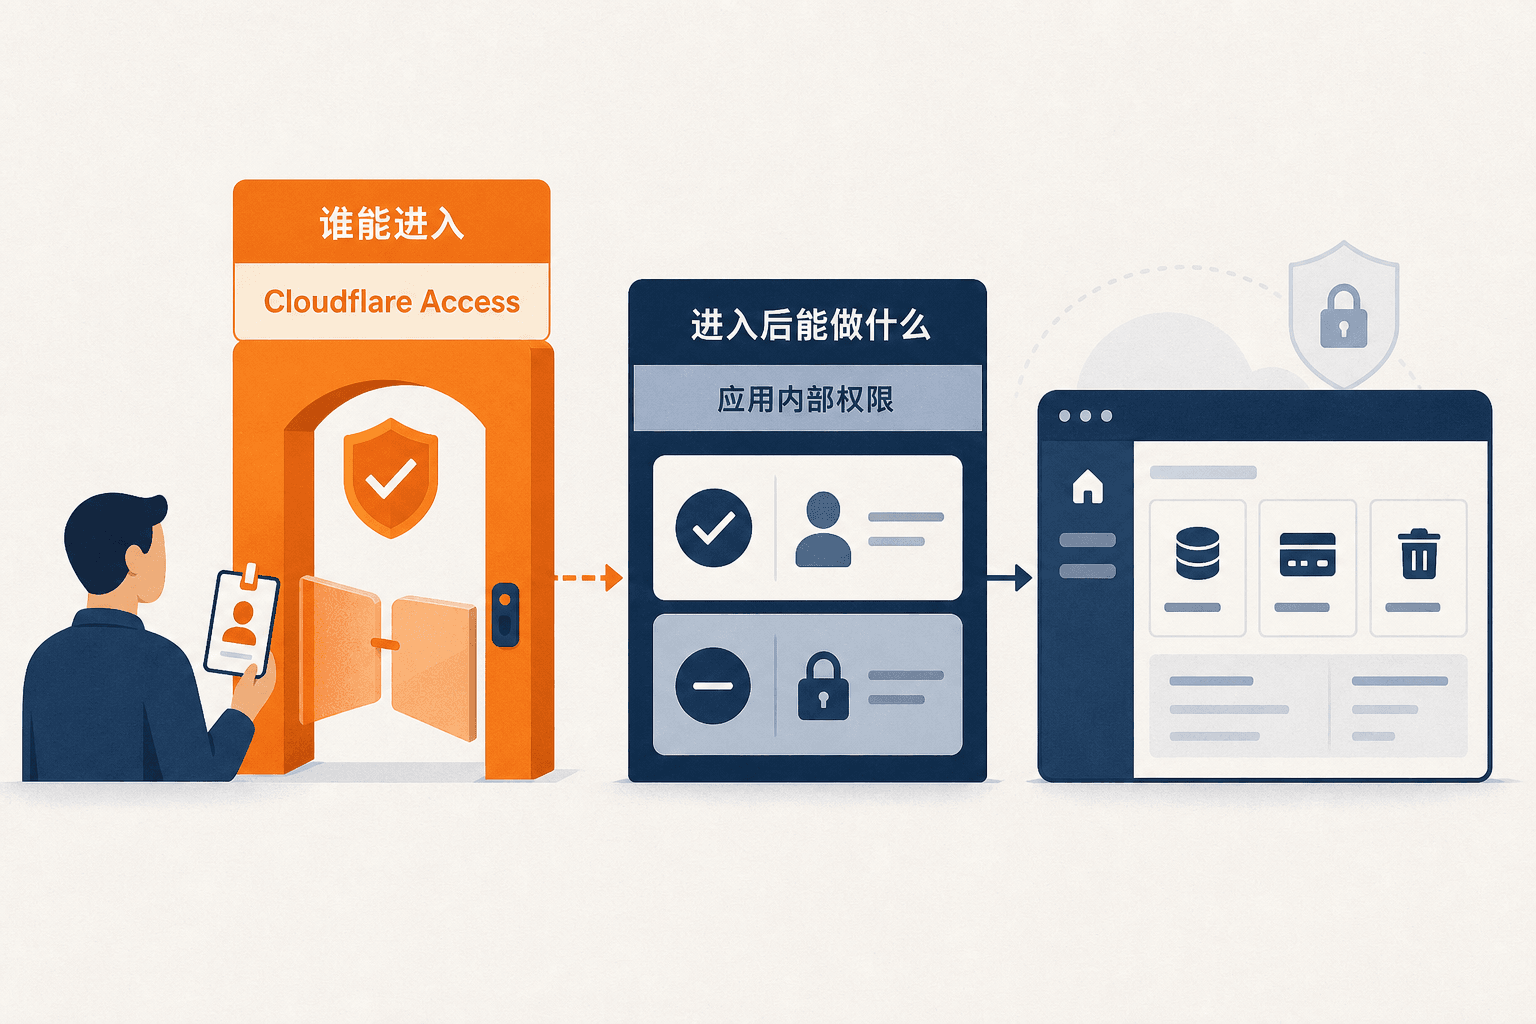
这篇文章讨论的具体功能叫 Cloudflare Access。它相当于放在内部应用前面的一层身份代理。访问者打开管理后台时,请求会先到 Cloudflare,由 Access 判断访问者是谁、是否满足策略,验证通过后才会继续访问应用。
text访问内部后台
→ Cloudflare Access 检查身份
→ 匹配访问策略
→ 允许或拒绝请求
→ 验证通过后进入应用
应用本身不需要先实现一套完整的员工登录系统,也可以接入 Google、Microsoft Entra ID、Okta、GitHub、一次性邮箱验证码或 Cloudflare 账号等身份验证方式。
Cloudflare 从 2026 年 6 月开始,把 Cloudflare 自身的身份提供商设为新建 Zero Trust 组织的默认登录方式。团队成员可以直接使用已有的 Cloudflare 账号登录,旧组织仍保留原来的登录配置,也可以继续添加 OTP 或第三方身份提供商。
它适合保护哪些内容
最直接的场景是内部管理后台。网站前台继续公开访问, 只有指定成员登录后才能打开。